

ランサムウェアはなぜ業務停止を引き起こすのか?攻撃の流れと企業が備えるべき5つの対策
Date : 07-10-2026
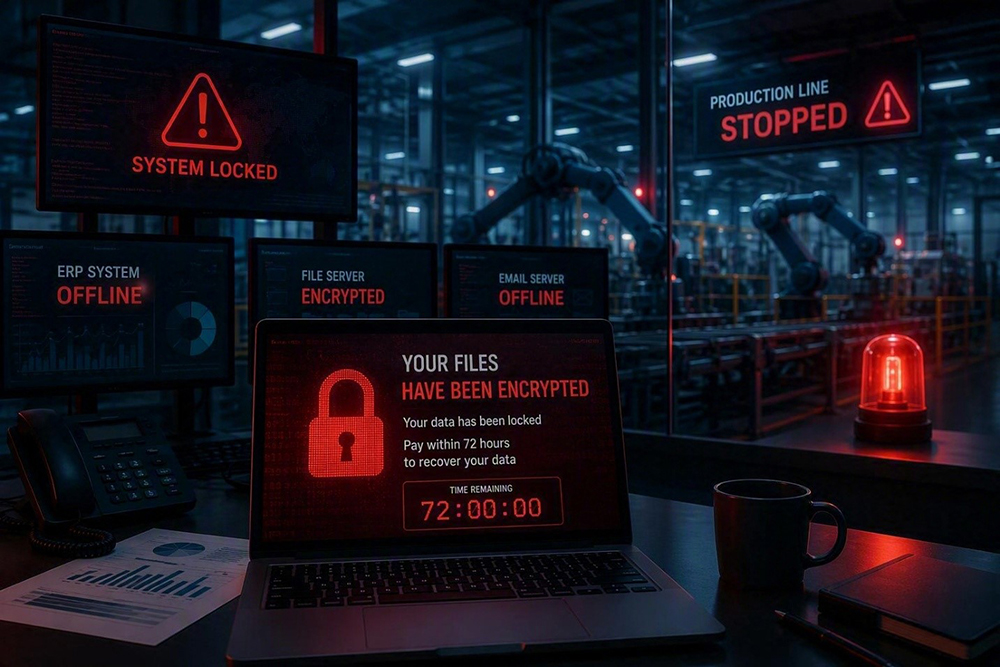
月曜日の朝、突然業務が停止したら
ある月曜日の朝、社員がいつものようにパソコンを起動すると、突然ファイルが開けなくなり、ERPシステムにもアクセスできなくなります。経理部門は請求書を発行できず、購買部門は発注状況を確認できません。さらに、生産にかかわるシステムにも障害が発生しています。そして、画面には次のようなメッセージが表示されます。
"Your files have been encrypted. Pay within 72 hours to recover your data."
これは、ランサムウェア攻撃によって起こり得る業務停止の一例です。
ランサムウェアの被害は、パソコンやサーバー内のファイルが使えなくなるだけではありません。業務システムの停止、受発注や出荷の遅延、顧客対応への影響、情報漏えいなど、企業活動全体へ影響が広がる可能性があります。
ランサムウェアとは何か
ランサムウェアとは、パソコンやサーバー内のデータを暗号化するなどして利用できない状態にし、その復旧と引き換えに金銭を要求するマルウェアの一種です。
近年の攻撃では、データを暗号化するだけではなく、暗号化前に機密情報を盗み出し、「支払わなければデータを公開する」と脅す手法も確認されています。
このような手法は、一般に二重脅迫(ダブル・エクストーション)と呼ばれます。
そのため、バックアップからシステム復旧できた場合でも、情報漏えい、顧客対応、法令対応、企業ブランドへの影響が残る可能性があります。
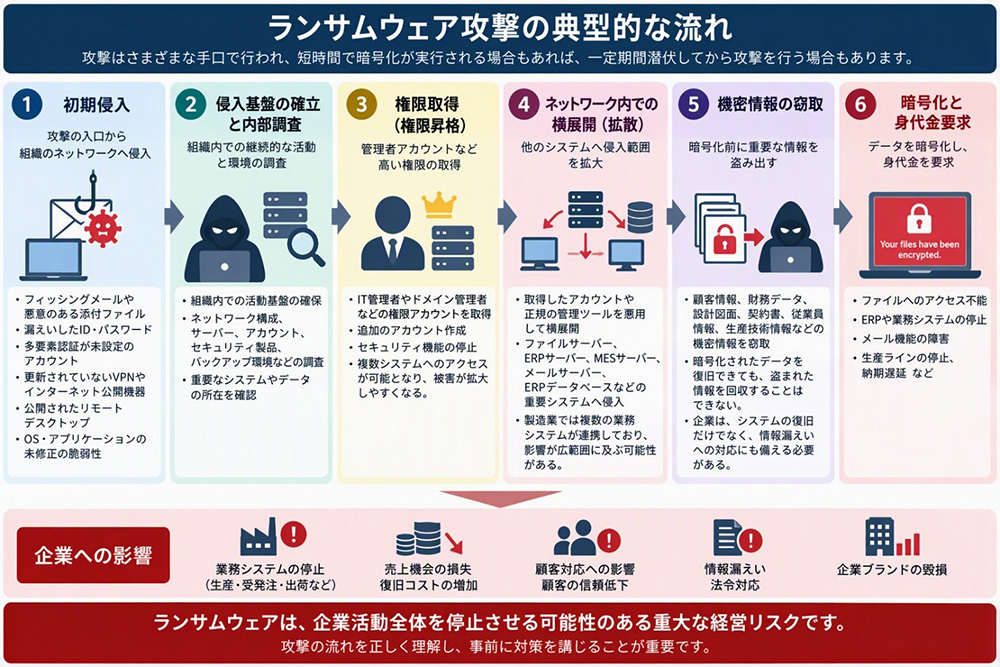
ランサムウェア攻撃の典型的な流れ
すべての攻撃が同じ順番や期間で進むわけではありません。侵入後、短時間で暗号化が実行される場合もあれば、攻撃者が一定期間ネットワーク内に潜伏し、環境を調査してから攻撃を実行する場合もあります。
ここでは、攻撃を理解するため、典型的な流れを6つの段階に分けて説明します。
ステージ1:初期侵入
攻撃者は、組織のネットワークへ侵入するための入口を探します。代表的な侵入口には、次のようなものがあります。
- フィッシングメールや悪意のある添付ファイル
- 漏えいしたID・パスワード
- 多要素認証が設定されていないアカウント
- 更新されていないVPNやインターネット公開機器
- 公開されたリモートデスクトップ
- OSやアプリケーションの未修正の脆弱性
メール対策だけではなく、インターネットからアクセスできる機器やサービスを把握し、適切に管理することが重要です。
ステージ2:侵入基盤の確立と内部調査
侵入後、攻撃者は組織内で継続的に活動するための手段を確保しようとします。
その後、ネットワーク構成、サーバー、アカウント、セキュリティ製品、バックアップ環境などを調査し、重要なシステムやデータの所在を探します。
ステージ3:権限取得
次に攻撃者は、IT管理者やドメイン管理者などの権限アカウントの取得を試みます。高い権限を奪われると、追加のアカウント作成、セキュリティ機能の停止、複数システムへのアクセスなどが可能になるため、被害が拡大しやすくなります。
ステージ4:ネットワーク内での横展開拡散
攻撃者は、取得したアカウントや正規の管理ツールなどを悪用し、ファイルサーバー、ERPサーバー、MESサーバー、メールサーバー、ERPデータベースなどの重要システムへと侵入範囲を広げます。
製造業では、生産・在庫・購買システムなど複数の業務システムが連携しているため、影響が広範囲に及ぶ可能性があります。
ステージ5:機密情報の窃取
近年のランサムウェア攻撃では、攻撃者はデータを暗号化する前に顧客情報、財務データ、設計図面、契約書、従業員情報、生産技術情報などの機密情報を窃取する場合があります。
暗号化されたデータを復旧できても、盗まれた情報を回収することはできません。このため、企業はシステムの復旧だけでなく、情報漏えいへの対応にも備える必要があります。
ステージ6:暗号化と身代金要求
攻撃者がデータを暗号化し、次のような影響が発生する可能性があります。
- ファイルへのアクセス不能
- ERPや業務システムの停止
- メール機能の障害
- 生産ラインの停止、納期遅延
これらの問題により、企業活動全体に大きな支障が生じる可能性があります。
こうした被害の本質は身代金の支払いだけではなく、売上機会の損失や復旧コストの増加、顧客信頼の低下、企業ブランドの毀損といった経営上のリスクもあります。
なぜ製造業では被害の影響が大きくなりやすいのか
製造業では、生産ラインが停止するだけで大きな損失が発生します。そのため、ランサムウェア被害が発生した場合、他業種と比較して事業継続への影響が大きくなりやすいと考えられています。
バックアップだけでは十分ではない理由
ランサムウェア対策として、バックアップは非常に重要です。しかし、次のような状態では、バックアップがあっても復旧できない可能性があります。
- バックアップ環境が本番システムと常時接続されている
- 本番環境と同じ管理者アカウントで操作できる
- バックアップデータも暗号化または削除された
- 復旧手順が文書化されていない
- 定期的なリストアテストを行っていない
- 復旧後のシステムが安全か判断する基準がない
重要なのは、バックアップを取得することだけでなく、必要なデータを、必要な時間内に、安全な環境へ復旧できることです。
企業が備えるべき5つの対策
1. 従業員へのセキュリティ教育
フィッシングメールや悪意のある添付ファイルは、ランサムウェアの代表的な侵入口です。Security Awareness Trainingやフィッシング訓練を継続的に実施することで、従業員が不審なメールやリンクに気付き、適切に報告できる体制を整えます。従業員教育は、メールセキュリティなどの技術的対策を補完する重要な要素です。
2. アカウントとアクセス管理
攻撃者は侵入後、漏えいした認証情報や管理者アカウントを悪用して権限昇格を試みます。
多要素認証(MFA)の導入に加え、不要アカウントの削除や管理者権限の適切な管理を行うことで、不正アクセスや権限奪取のリスクを低減できます。
対応する攻撃ステージ:
- ステージ1 初期侵入
- ステージ3 権限取得
3. システムの脆弱性管理
OS、アプリケーション、VPN、ネットワーク機器などの脆弱性は、攻撃者にとって重要な侵入口です。セキュリティアップデートやパッチの適用を継続的に実施し、不要な外部公開サービスを見直すことで、攻撃リスクを低減できます。
対応する攻撃ステージ:
- ステージ1 初期侵入
4. バックアップと復旧体制の整備
バックアップは本番環境から分離して保管し、定期的な復旧テストを実施することが重要です。また、データのコピーを3つ保持し、2種類の異なる媒体を使用し、そのうち1つを別環境に保管する「3-2-1ルール」も、バックアップ設計における代表的な考え方です。バックアップの取得だけでなく、定期的な復旧テストを実施することが重要です。
対応する攻撃ステージ:
- ステージ6 暗号化と身代金要求
5. インシデント対応計画の整備
サイバー攻撃発生時には迅速な対応が求められます。誰が意思決定を行うのか、どのシステムを切り離すのか、顧客や取引先へどのように連絡するのか、復旧手順をどう進めるのかを事前に定めておくことが重要です。
対応する攻撃ステージ:
- ステージ5 情報窃取
- ステージ6 暗号化と身代金要求
THNSによるサイバー・レジリエンス強化支援
ランサムウェアをはじめとするサイバー脅威から企業を守るためには、単一のセキュリティ製品に依存するのではなく、人・プロセス・テクノロジーを組み合わせた多層的な対策が不可欠です。THNSは、Security Awareness Training、Endpoint Protection、Backup & Disaster Recovery、Cybersecurity Assessment、およびセキュリティコンサルティングサービス等を通じて、企業のセキュリティ強化とサイバー・レジリエンス向上を包括的にサポートします
まとめ
ランサムウェアは単なるIT部門の問題ではなく、企業活動全体を停止させる可能性のある経営リスクです。攻撃の流れを正しく理解し、事前に対策を講じることで、生産、売上、企業の信頼を守ることができます。
今日の備えが、明日の事業継続を支える重要な鍵となります。

" + NS Solutions" は日鉄ソリューションズ株式会社の登録商標です。
その他本文記載の会社名および製品名はそれぞれ各社の商標または登録商標です。